Una plataforma de salud no puede improvisar con los datos de sus pacientes
Implantación del CRM, arquitectura de correo completa, evaluación de impacto de protección de datos con asesoría legal y cierre de la seguridad en AWS. Dirigido como CTO externo.
De problema a solución
- 01 · El reto
Una plataforma que conecta usuarios con clínicas de estética maneja datos de salud, que es la categoría más sensible que existe en protección de datos.
A eso se sumaba un problema práctico: nadie tenía claro qué correos salían de dónde, y el almacenamiento en la nube se había montado deprisa durante el desarrollo, como pasa siempre.
- 02 · Lo que hicimos
Entramos como CTO externo a ordenar las tres cosas a la vez.
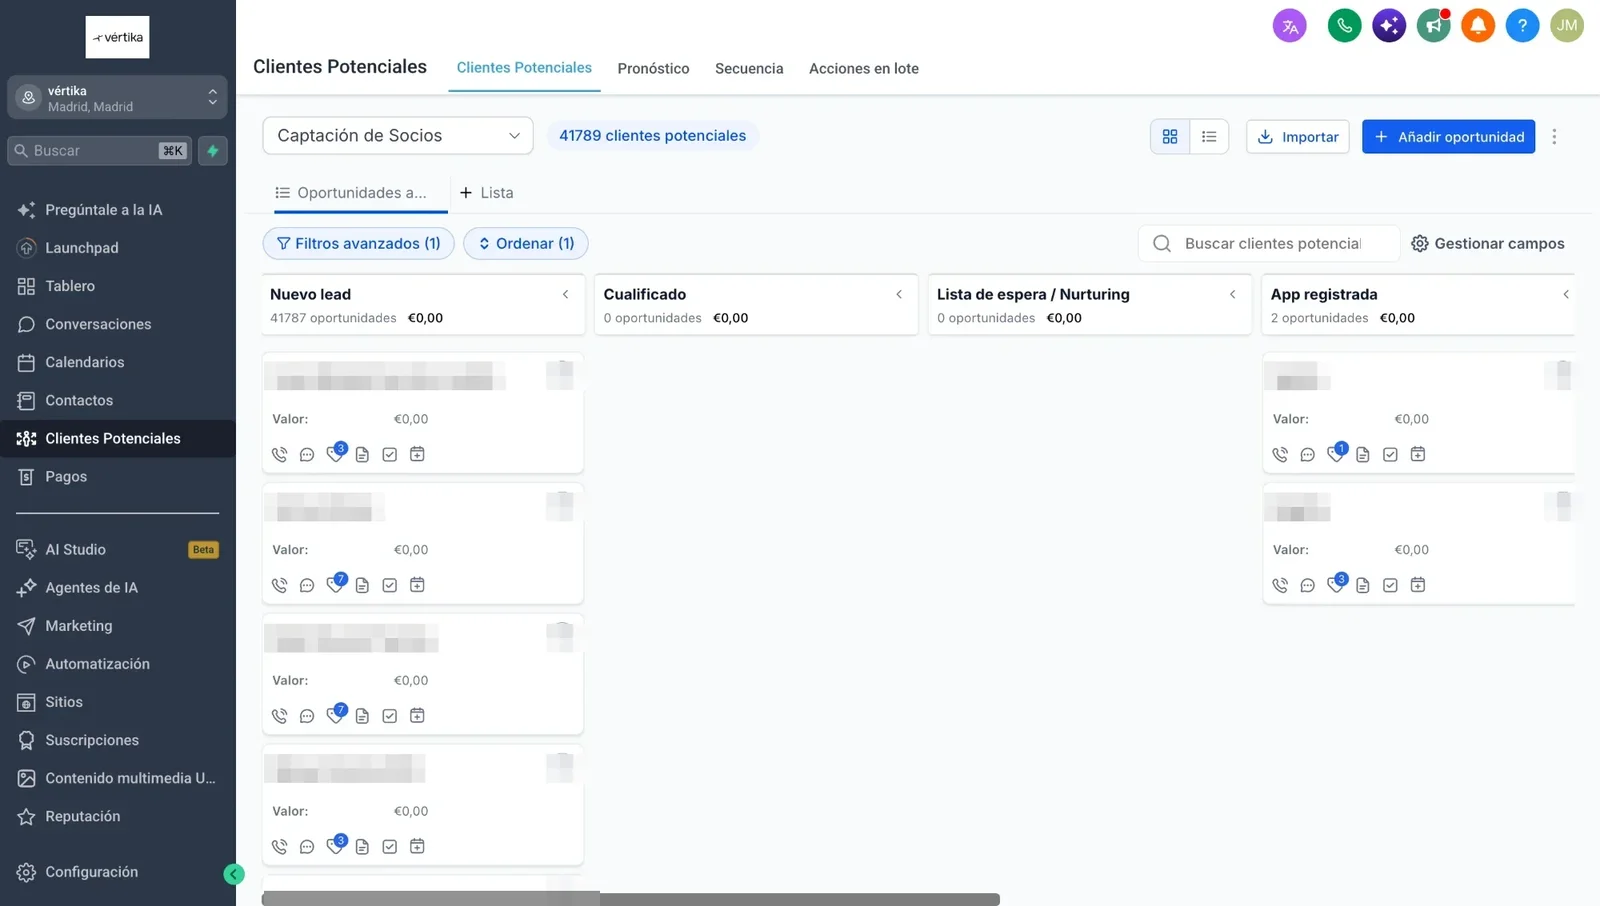
Implantamos el CRM en GoHighLevel con sus pipelines y sus campañas, y diseñamos la arquitectura de correo repartiendo responsabilidades: lo transaccional sale del producto, lo comercial del CRM, con 12 plantillas de marca maquetadas desde Figma sobre un catálogo de 39 correos del backend. En paralelo, junto a la asesoría legal, hicimos la evaluación de impacto de protección de datos (DPIA) y cerramos la seguridad del almacenamiento: acceso público cortado, direcciones firmadas por usuario, revocación de enlaces y registro de accesos.
Anatomía de la solución
El proyecto por dentro
Resultados medibles
Servicios aplicados en este proyecto
Stack utilizado
- GoHighLevel
- SendGrid
- AWS
- Figma


¿Hacemos algo así para ti?
Cuéntanos el reto. En una primera reunión analizamos si encajamos y cómo podríamos trabajar juntos.
¿Listo para trabajar juntos?
Agenda una reunión o cuéntanos tu proyecto. Te respondemos rápido y sin compromiso.